TeMA Security
TMA Perkuat Pemantauan Kerentanan Siber melalui TeMA Security, Mengikuti Perkembangan CVE Secara Berkelanjutan
PT Tech Mayantara Asia (TMA) memperkuat pemantauan keamanan berbagai teknologi dan aplikasi melalui TeMA Security, dengan mengikuti perkembangan Common Vulnerabilities and Exposures (CVE) secara berkelanjutan. Di tengah meningkatnya temuan kerentanan pada beragam technology stacks, termasuk dalam periode Black October, pendekatan ini membantu mengidentifikasi potensi risiko, memetakan komponen terdampak, serta mendukung penentuan prioritas mitigasi. Langkah ini merupakan bagian dari komitmen TMA dalam membangun ekosistem teknologi yang lebih aman, proaktif, dan berkelanjutan.
20 Nopember 2026
Catatan dari pekerjaan
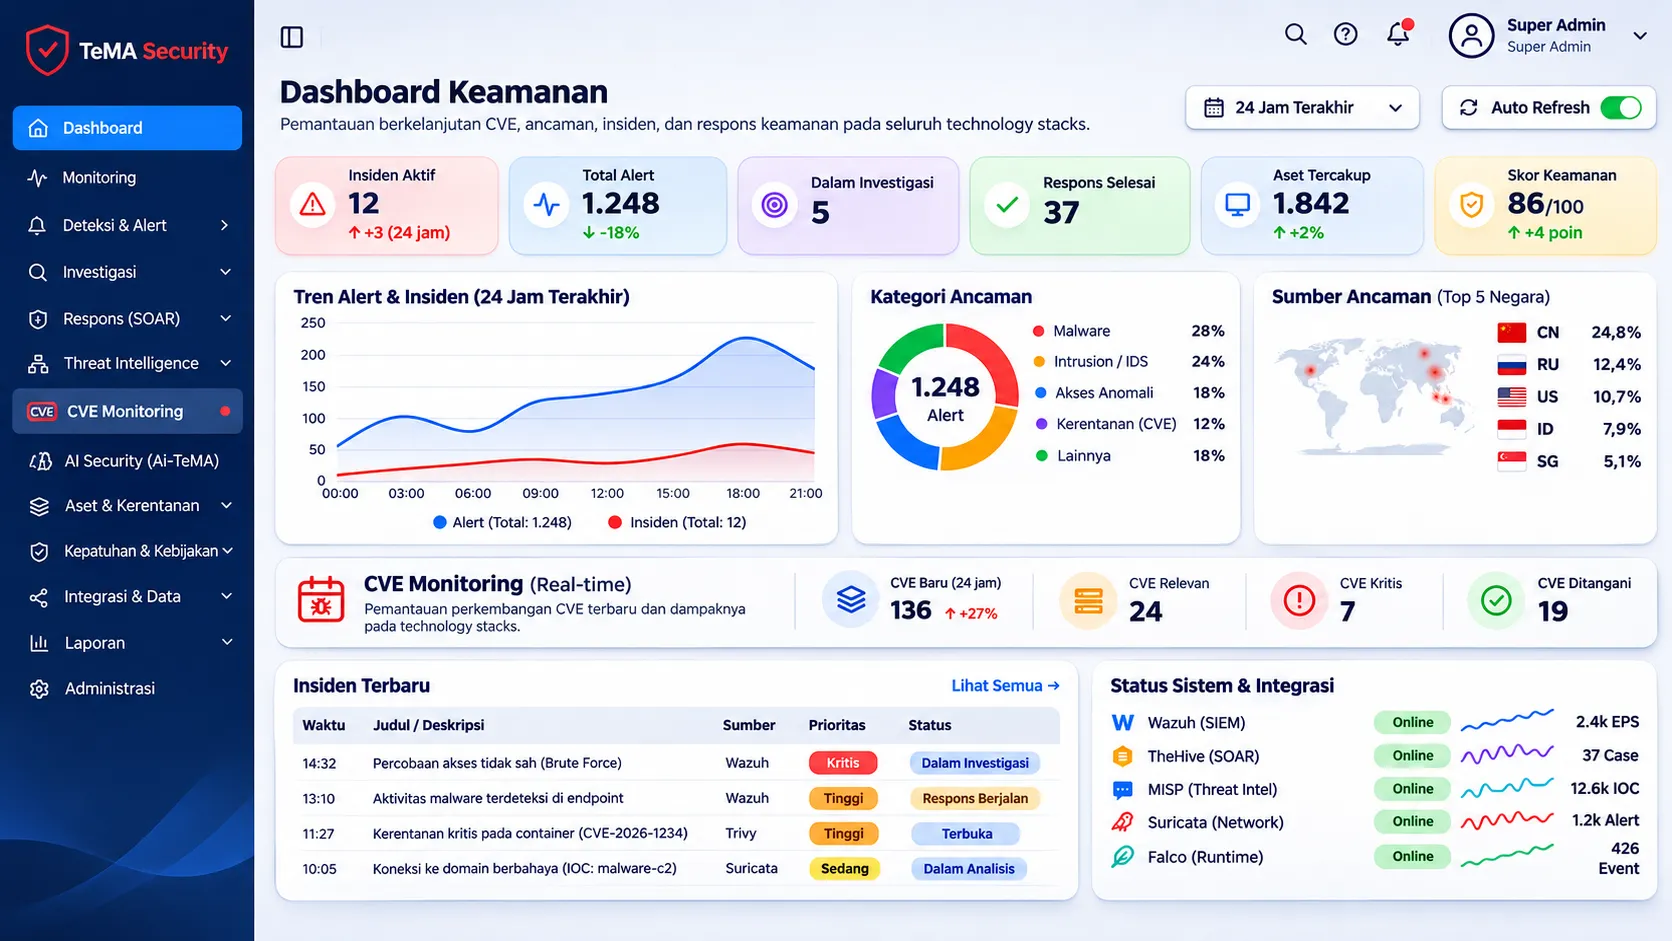
Bandung, November 2026 — Perkembangan teknologi informasi yang semakin cepat membawa tantangan baru dalam menjaga keamanan sistem dan aplikasi. Setiap hari, berbagai kerentanan keamanan baru ditemukan pada beragam teknologi, mulai dari sistem operasi, framework pemrograman, library, database, web server, hingga komponen infrastruktur dan aplikasi. Menyikapi kondisi tersebut, PT Tech Mayantara Asia (TMA) mengembangkan pendekatan pemantauan keamanan secara berkelanjutan melalui TeMA Security, sebagai bagian dari upaya menjaga keamanan ekosistem teknologi dan aplikasi yang dikelola perusahaan.
Salah satu fokus utama pendekatan ini adalah pemantauan perkembangan Common Vulnerabilities and Exposures (CVE). CVE merupakan sistem identifikasi kerentanan keamanan yang memungkinkan setiap celah keamanan yang telah teridentifikasi memiliki nomor referensi unik. Informasi CVE menjadi salah satu sumber penting bagi tim teknologi dan keamanan untuk mengetahui potensi ancaman pada perangkat lunak maupun komponen teknologi yang digunakan.
Bagi perusahaan yang mengelola berbagai aplikasi dengan beragam technology stacks, pemantauan CVE bukan lagi aktivitas yang cukup dilakukan sesekali. Diperlukan mekanisme pengawasan yang terus berjalan agar perkembangan kerentanan dapat diketahui, dianalisis, dan ditindaklanjuti secara tepat waktu.
Mengapa Pemantauan CVE Menjadi Penting?
Dalam pengembangan aplikasi modern, sebuah sistem umumnya tidak dibangun dari satu teknologi saja. Aplikasi dapat menggunakan kombinasi bahasa pemrograman, framework, library pihak ketiga, database, container, sistem operasi, serta berbagai komponen pendukung lainnya.
Setiap komponen tersebut memiliki siklus pengembangan dan pembaruan keamanan masing-masing. Kerentanan pada satu library atau framework, misalnya, dapat berdampak pada sejumlah aplikasi yang menggunakannya. Bahkan, komponen yang tidak secara langsung dikembangkan oleh tim internal tetap dapat menjadi sumber risiko keamanan.
Situasi ini semakin relevan ketika muncul gelombang temuan kerentanan baru pada berbagai teknologi, termasuk dalam periode yang dikenal sebagai Black October. Peristiwa dan perkembangan keamanan siber pada periode tersebut menjadi pengingat bahwa ancaman dapat muncul dari berbagai lapisan teknologi secara bersamaan.
Tantangan bagi organisasi bukan hanya mengetahui bahwa sebuah CVE telah diterbitkan, tetapi juga memahami apakah kerentanan tersebut berhubungan dengan teknologi yang digunakan, seberapa besar tingkat risikonya, serta langkah apa yang perlu dilakukan untuk mengatasinya.
Tanpa pemantauan yang terstruktur, informasi kerentanan berpotensi terlambat diketahui. Akibatnya, organisasi dapat kehilangan waktu penting untuk melakukan mitigasi sebelum celah keamanan dimanfaatkan oleh pihak yang tidak bertanggung jawab.
TeMA Security: Pemantauan Keamanan secara Berkelanjutan
Melalui TeMA Security, TMA mengarahkan penguatan keamanan pada pendekatan pemantauan yang berlangsung secara terus-menerus (continuous security monitoring).
Pendekatan ini menempatkan informasi kerentanan sebagai bagian dari aktivitas pengelolaan keamanan sehari-hari. Perkembangan CVE perlu terus diperhatikan dan dikaitkan dengan teknologi serta komponen yang digunakan dalam lingkungan aplikasi dan infrastruktur.
Dengan demikian, tim teknologi tidak hanya menunggu terjadinya insiden atau melakukan pemeriksaan ketika ada kebutuhan tertentu. Pemantauan dilakukan secara proaktif untuk membantu mengidentifikasi potensi risiko sejak informasi kerentanan tersedia.
Salah satu aspek penting adalah pemetaan teknologi atau technology stack. Organisasi perlu mengetahui bahasa pemrograman, framework, library, versi database, sistem operasi, serta komponen lain yang digunakan pada setiap aplikasi. Informasi tersebut menjadi dasar untuk menilai relevansi sebuah CVE terhadap lingkungan teknologi yang dikelola.
Sebagai contoh, ketika ditemukan kerentanan baru pada suatu framework atau library, informasi tersebut perlu dibandingkan dengan daftar komponen dan versi yang digunakan dalam aplikasi. Jika ditemukan kesesuaian, tim dapat melakukan pemeriksaan lebih lanjut untuk menentukan tingkat eksposur dan tindakan mitigasi yang diperlukan.
Dari Informasi Kerentanan Menuju Tindakan Mitigasi
Pemantauan CVE akan memberikan manfaat optimal apabila diikuti proses analisis dan tindak lanjut. Tidak semua kerentanan memiliki tingkat risiko dan dampak yang sama. Karena itu, informasi mengenai CVE perlu dipahami berdasarkan tingkat keparahan, karakteristik kerentanan, kemungkinan eksploitasi, serta relevansinya terhadap lingkungan sistem yang digunakan.
Dalam pendekatan pengelolaan keamanan, proses tersebut dapat mencakup beberapa aktivitas utama:
- Monitoring CVE: mengikuti perkembangan publikasi kerentanan keamanan dari sumber informasi yang relevan.
- Technology Stack Mapping: mengidentifikasi teknologi, framework, library, dan versi yang digunakan dalam aplikasi.
- Vulnerability Assessment: menganalisis apakah kerentanan yang ditemukan berdampak terhadap komponen yang digunakan.
- Risk Prioritization: menentukan prioritas penanganan berdasarkan tingkat risiko dan potensi dampaknya.
- Remediation Planning: menyusun langkah mitigasi, seperti pembaruan versi, penerapan patch keamanan, perubahan konfigurasi, atau tindakan pengamanan lainnya.
- Continuous Monitoring: memantau perkembangan informasi dan memastikan tindak lanjut keamanan tetap relevan.
Rangkaian tersebut membantu mengubah informasi kerentanan yang tersebar menjadi dasar pengambilan keputusan teknis yang lebih terarah.
Mendukung Keamanan Berbagai Technology Stacks
Lingkungan teknologi perusahaan umumnya memiliki karakteristik yang beragam. Dalam satu organisasi dapat ditemukan aplikasi berbasis PHP, Python, JavaScript, Java, maupun bahasa pemrograman lainnya. Setiap teknologi memiliki ekosistem framework, dependency, dan mekanisme pembaruan keamanan yang berbeda.
Kondisi tersebut membuat pendekatan pemantauan yang terpusat menjadi penting. Tim keamanan dan pengelola aplikasi membutuhkan gambaran yang lebih menyeluruh mengenai kondisi kerentanan pada berbagai sistem, bukan hanya pemeriksaan terpisah pada masing-masing aplikasi.
Melalui penguatan TeMA Security, TMA menempatkan pemantauan kerentanan sebagai bagian dari siklus pengelolaan keamanan aplikasi dan infrastruktur. Tujuannya adalah membantu organisasi memperoleh visibilitas terhadap potensi risiko, mempercepat identifikasi komponen terdampak, serta mendukung koordinasi antara tim pengembang, infrastruktur, dan operasional.
Membangun Budaya Keamanan yang Proaktif
TMA memandang bahwa keamanan siber bukan pekerjaan yang selesai setelah sebuah aplikasi diluncurkan atau infrastruktur berhasil dibangun. Keamanan merupakan proses berkelanjutan yang perlu mengikuti perkembangan teknologi dan ancaman.
Munculnya berbagai CVE baru, termasuk dinamika kerentanan pada periode Black October, mempertegas pentingnya organisasi memiliki kesadaran dan kesiapan dalam menghadapi perubahan lanskap keamanan siber.
Melalui TeMA Security, TMA terus mendorong pendekatan keamanan yang lebih proaktif, terukur, dan berkesinambungan. Pemantauan CVE menjadi salah satu fondasi untuk membantu perusahaan dan organisasi memahami risiko teknologi yang digunakan serta mengambil tindakan sebelum potensi kerentanan berkembang menjadi insiden keamanan.
Pada akhirnya, membangun sistem yang aman bukan hanya tentang menggunakan teknologi terbaru, tetapi juga memastikan seluruh komponen di dalamnya terus dipantau, dievaluasi, dan dipelihara. Technology Begins with Peoples, TMA berkomitmen menghadirkan solusi teknologi yang tidak hanya fungsional dan inovatif, tetapi juga memperhatikan keamanan, keandalan, dan keberlanjutan bagi penggunanya.